

このページはAWS内のCloud Storage用です。 AzureでCloud StorageCloud Storageを使用する場合は、Cloud Storage ServicesオンラインヘルプのAzureストレージのセクションを参照してください。
必須の権限: Life Cycle Management編集
独自のAmazon KMS(キー管理サービス)キーを使用して、Cloud Storage Servicesのファイルを暗号化することができます。 カスタムAWS KMSを使えば、ファイルはCloud Storage Servicesに保存されますが、カスタムAWS KMSで暗号化されます。 このオプションを使用しない場合、Cloud Storage Servicesは独自のAWS KMSを暗号化に使用します。
カスタムAWS KMSキーは、CXone Mpowerと同じAWSリージョンにある必要があります。
カスタムKMSとカスタムストレージを一緒に使用することはできません。
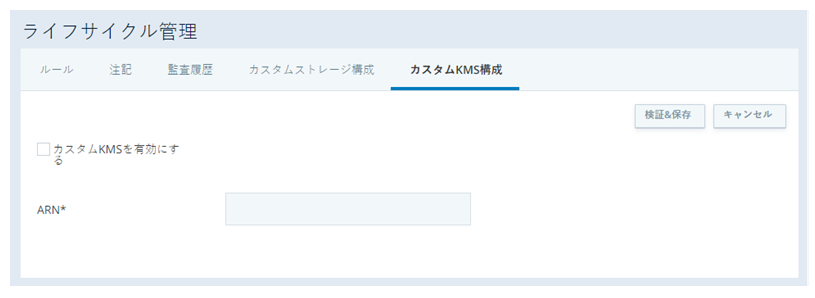
カスタムAWS KMSキーを有効にする
カスタムAWS KMSキーを有効にしたり、その構成を変更する前に、アカウント担当者までご連絡ください。 カスタムAWS KMSキーの構成が正しくない場合、データが完全に失われる可能性があります。
- アプリセレクター
 をクリックして、次を選択します:Admin。
- クラウドストレージ> Life Cycle Managementをクリックします。
- カスタムKMS設定タブで、カスタムKMSの有効化を選択します。
- KMSキーの
 CXone Mpowerシステムにおけるテクニカルサポート、請求、およびグローバル設定を管理するために使用される上位レベルの組織グループ。
- 保存をクリックし、ポップアップメッセージではいをクリックします。